


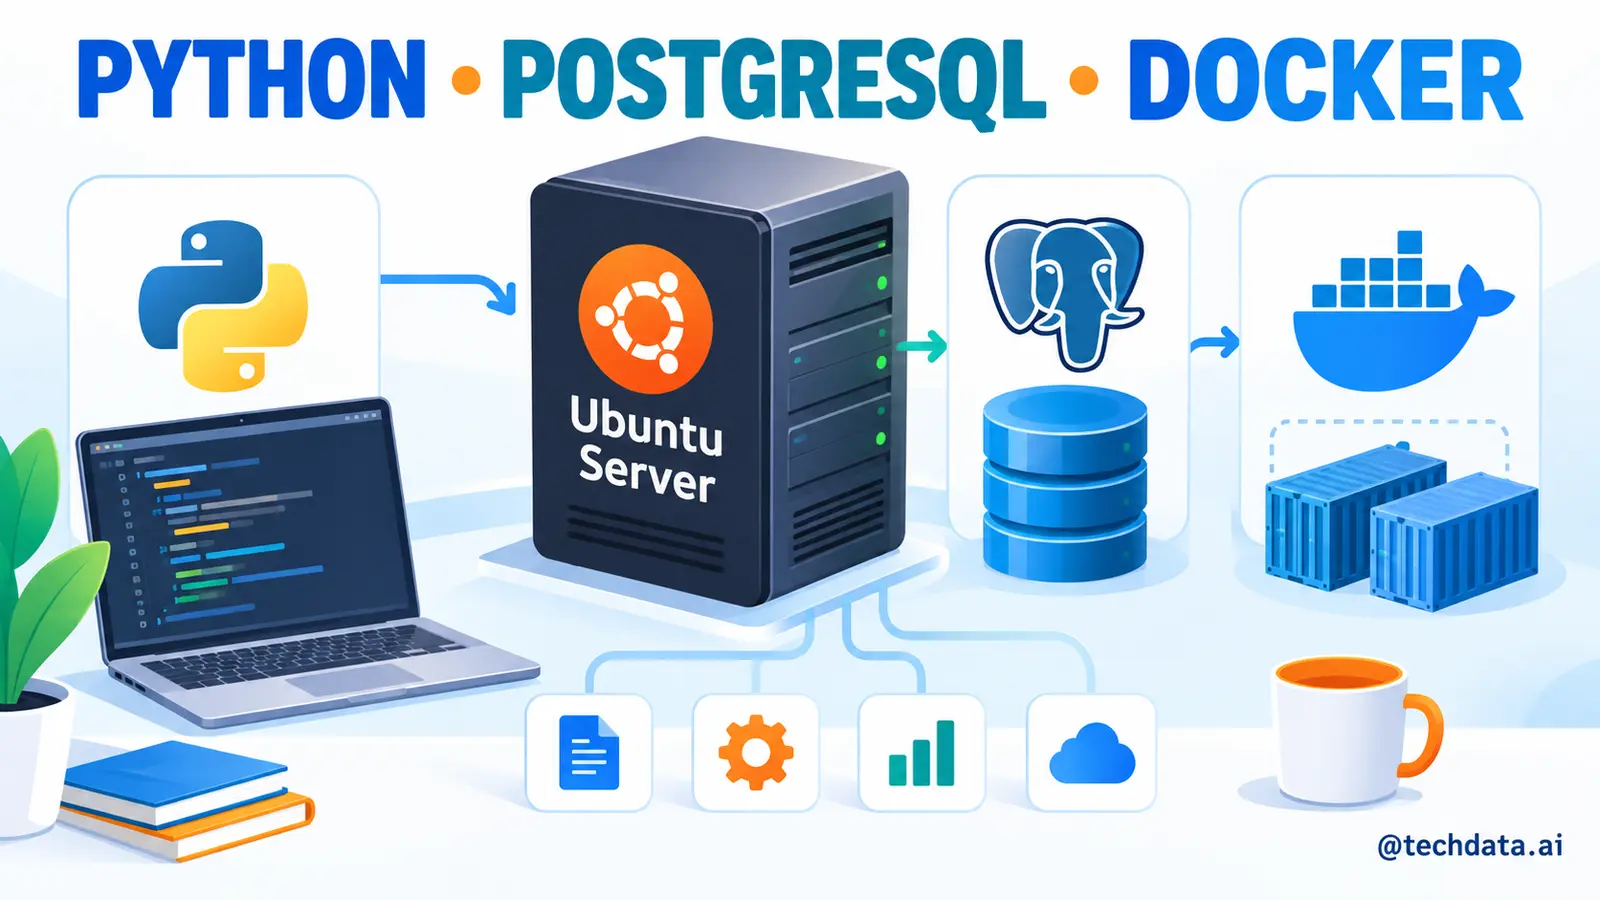

Cài được phần mềm chưa đủ; môi trường Data cần phiên bản rõ, quyền tách biệt, dữ liệu bền vững, health check và cách nâng cấp.
Bài viết dựng một data stack nhỏ trên Ubuntu: Python virtual environment đọc CSV, PostgreSQL lưu bảng báo cáo và Docker chạy công cụ phụ trợ.
Mục lục
Sản phẩm người đọc sẽ hoàn thành
Sau bài viết, người học hoàn thành một data stack reproducible có version inventory, database role tối thiểu, container health check và backup test. Project được tổ chức thành các thư mục src, config, logs, tests và evidence. README ghi rõ phiên bản Ubuntu, kiến trúc máy, user thực thi, cách chạy, cách kiểm thử và cách khôi phục.
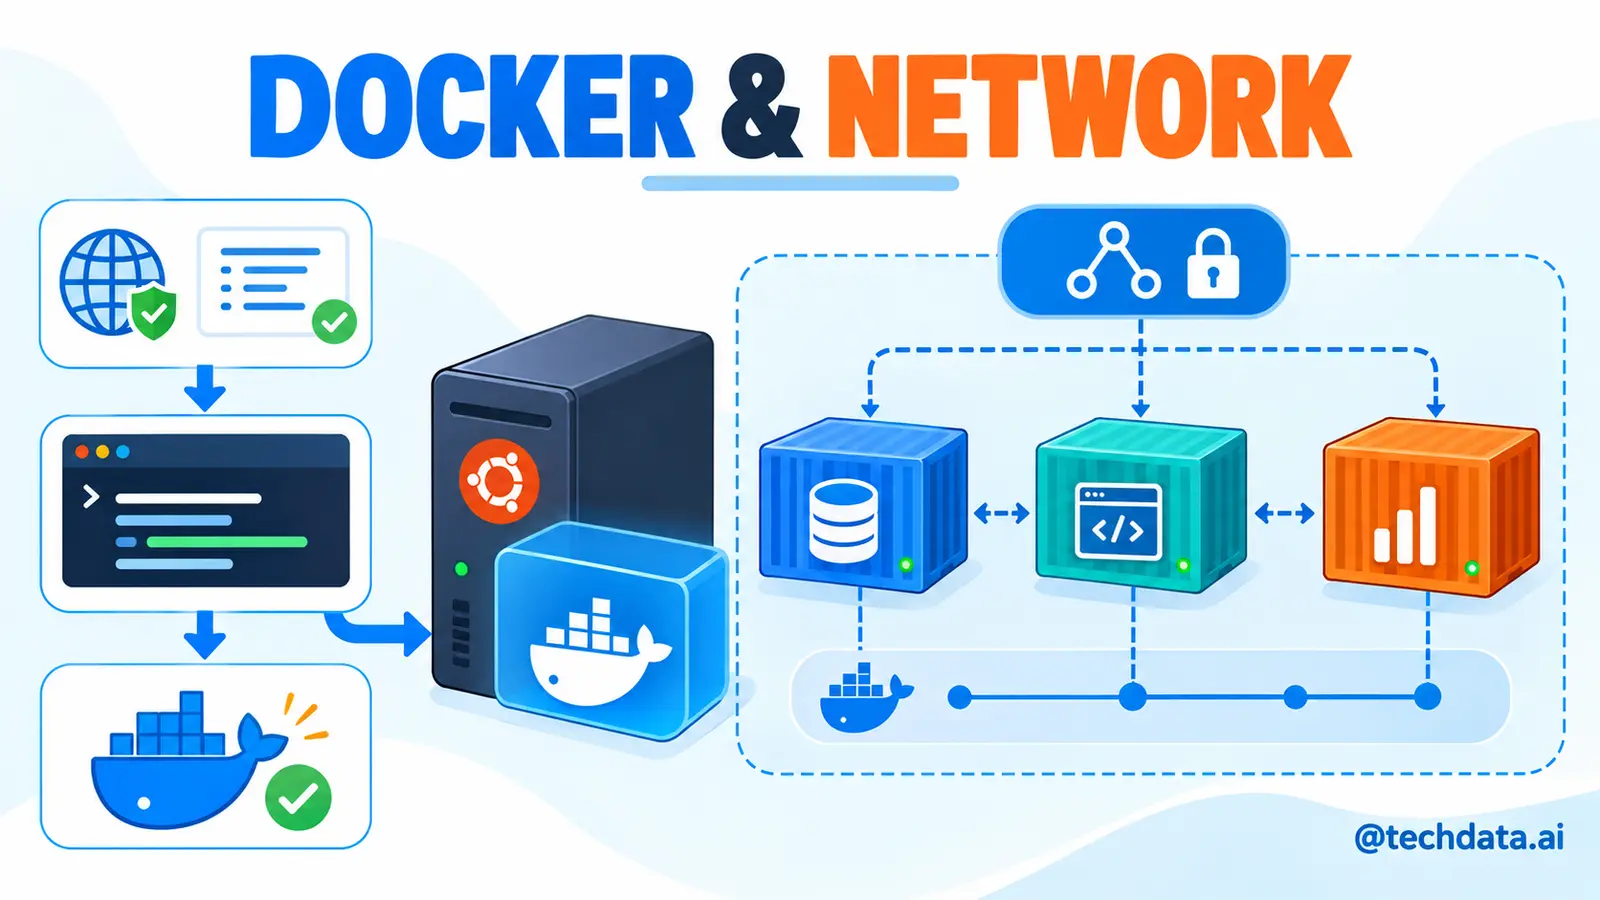
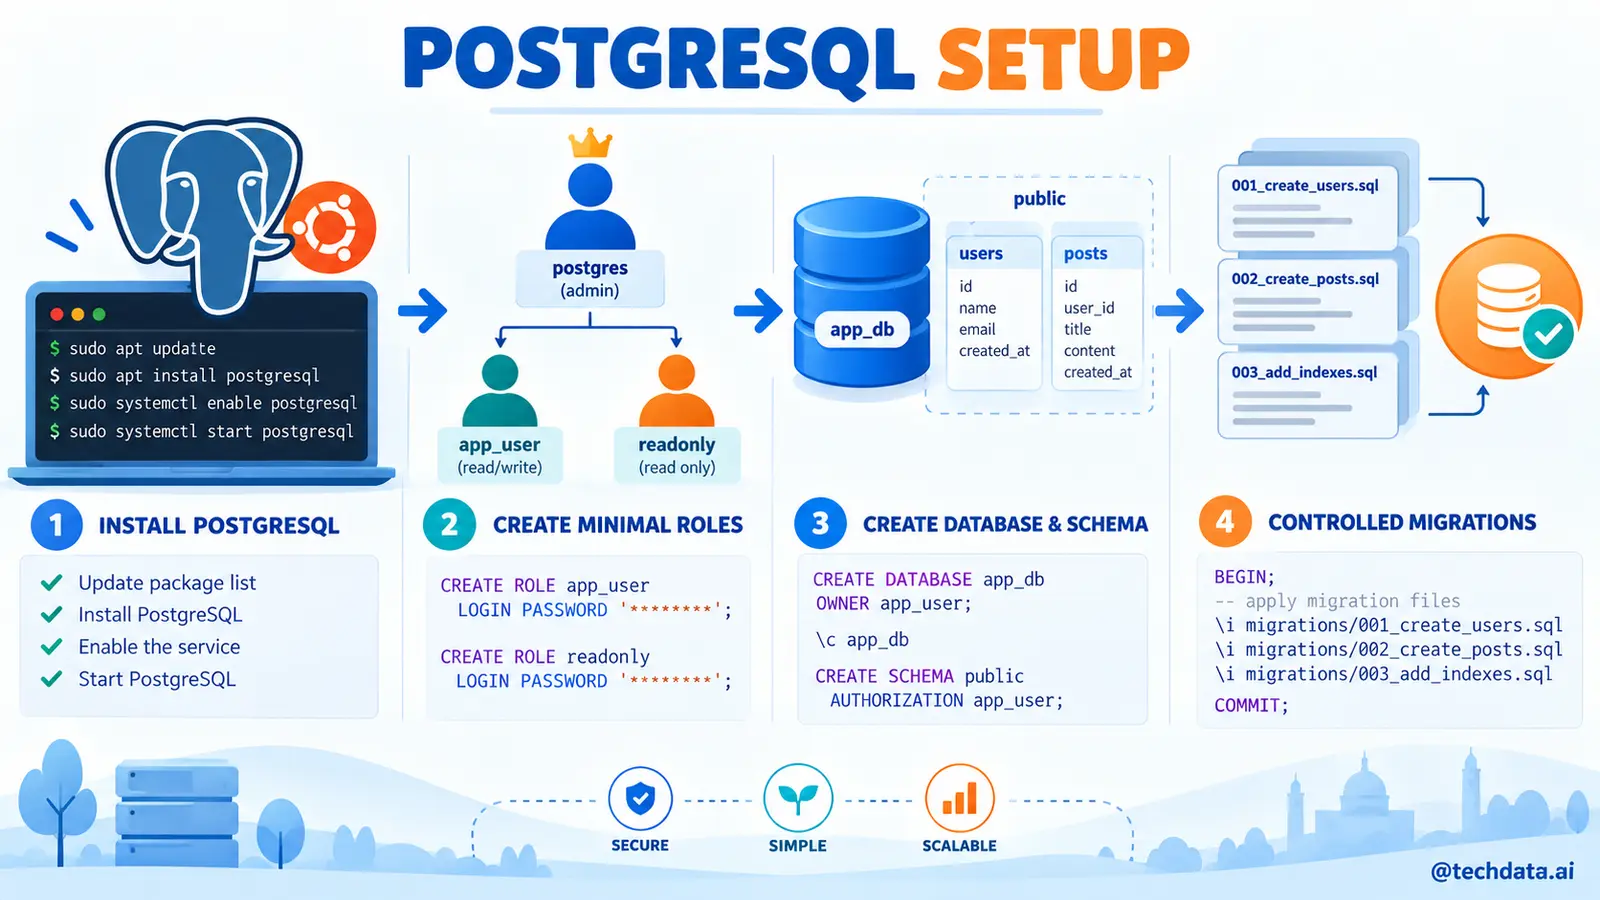
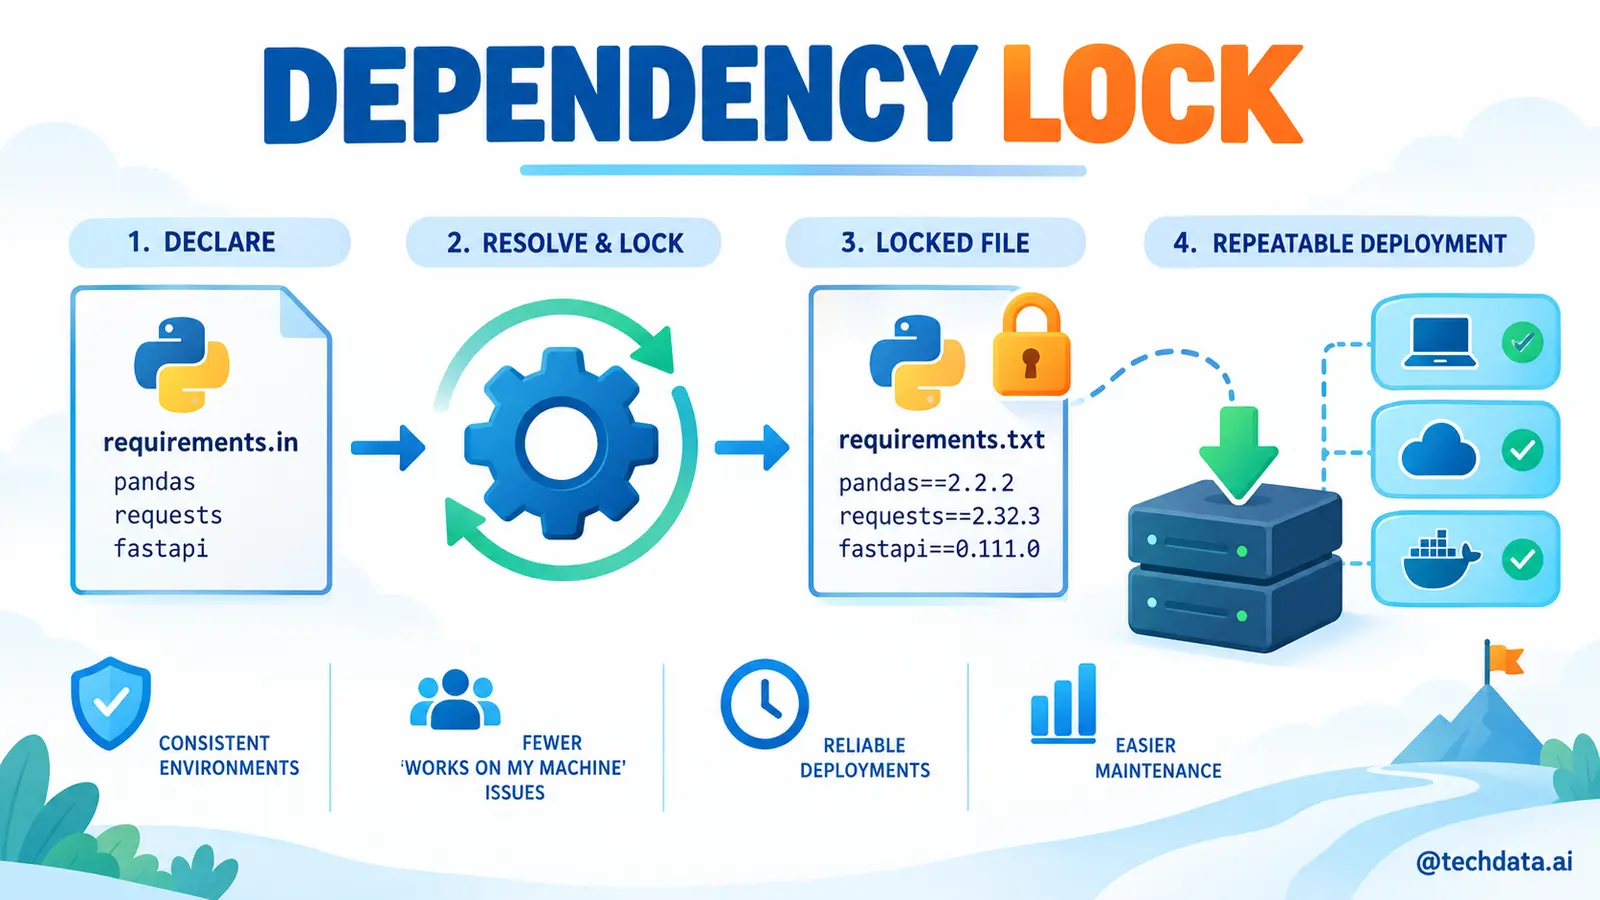
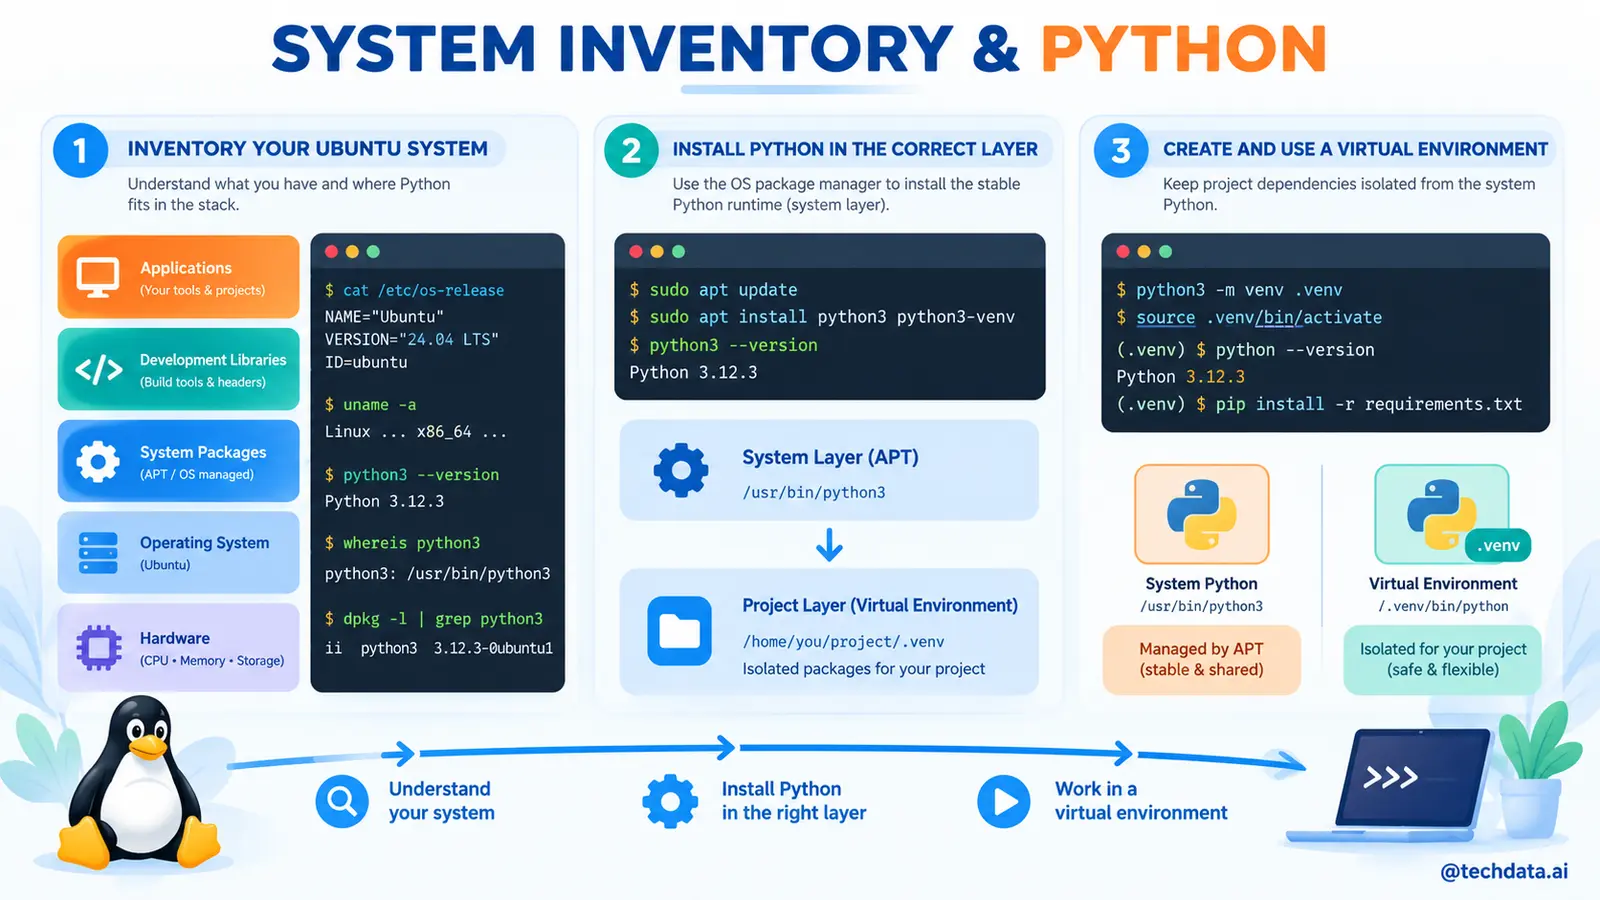
Bộ dữ liệu hoặc workload thực hành là ETL Python nạp doanh thu ngày vào PostgreSQL, Docker chạy Adminer chỉ trong mạng lab. Trước khi bắt đầu, tạo snapshot hoặc bản sao dữ liệu, xác nhận còn đủ dung lượng và mở một terminal thứ hai để cứu hộ nếu phiên làm việc chính gặp lỗi. Những nguyên tắc này giúp bài tập gần với cách vận hành Linux trong doanh nghiệp.
Môi trường và quy ước an toàn
mkdir -p ~/linux-lab/{src,config,logs,tests,evidence}
cd ~/linux-lab
printf "started_at=%s\n" "$(date -Is)" | tee evidence/session.txt
uname -a | tee -a evidence/session.txt
cat /etc/os-release | tee -a evidence/session.txt
Bài thực hành dùng Ubuntu Server LTS trên máy ảo tối thiểu 2 vCPU, 4 GB RAM và 20 GB ổ đĩa. Không chạy trực tiếp trên máy production. Những lệnh có khả năng xóa dữ liệu, sửa quyền hoặc khởi động lại service phải được thử trên thư mục lab trước, đồng thời ghi lại trạng thái trước và sau.
1. Inventory hệ điều hành
Kiến trúc và phiên bản quyết định repository tương thích. Trong bối cảnh một server lab cần chạy ứng dụng Python, PostgreSQL và container, bước này không chỉ nhằm ghi nhớ câu lệnh mà còn giúp hiểu trạng thái của hệ thống trước khi thay đổi. Mọi thao tác đều cần có đầu vào, kết quả mong đợi và cách quay lại trạng thái an toàn nếu xảy ra lỗi.
Thực hành. Thu thập OS, architecture, CPU và disk. Chạy lệnh bằng tài khoản không có quyền root, quan sát mã thoát với echo $?, rồi lưu kết quả vào thư mục evidence/1. Không sao chép lệnh có sudo trước khi hiểu chính xác file, service hoặc quyền sẽ bị thay đổi.
cat /etc/os-release
dpkg --print-architecture
uname -r
df -hT
Kết quả cần thấy. Inventory đủ để chọn package đúng. Nếu đầu ra khác dự kiến, cần đọc thông báo lỗi từ trái sang phải, xác nhận đường dẫn tuyệt đối, quyền truy cập, biến môi trường và trạng thái tiến trình. Đây là thói quen quan trọng khi làm việc với server thật, nơi một lệnh chạy thành công chưa chắc tạo ra kết quả nghiệp vụ đúng.
Góc nhìn production. Lưu inventory cùng manifest triển khai. Với môi trường Data trên Ubuntu, tiêu chí hoàn thành gồm khả năng chạy lại, log đủ để điều tra, quyền tối thiểu, cấu hình có phiên bản và bằng chứng kiểm thử. Một thao tác thủ công chỉ được chấp nhận khi có lý do, người phê duyệt và kế hoạch tự động hóa sau đó.
2. Cài Python đúng lớp
Python hệ thống phục vụ OS và không nên bị pip ghi đè. Trong bối cảnh một server lab cần chạy ứng dụng Python, PostgreSQL và container, bước này không chỉ nhằm ghi nhớ câu lệnh mà còn giúp hiểu trạng thái của hệ thống trước khi thay đổi. Mọi thao tác đều cần có đầu vào, kết quả mong đợi và cách quay lại trạng thái an toàn nếu xảy ra lỗi.
Thực hành. Cài venv tooling từ APT và tạo environment. Chạy lệnh bằng tài khoản không có quyền root, quan sát mã thoát với echo $?, rồi lưu kết quả vào thư mục evidence/2. Không sao chép lệnh có sudo trước khi hiểu chính xác file, service hoặc quyền sẽ bị thay đổi.
sudo apt update
sudo apt install -y python3 python3-venv python3-pip
python3 -m venv ~/venvs/etl
Kết quả cần thấy. Python trong venv tách khỏi /usr. Nếu đầu ra khác dự kiến, cần đọc thông báo lỗi từ trái sang phải, xác nhận đường dẫn tuyệt đối, quyền truy cập, biến môi trường và trạng thái tiến trình. Đây là thói quen quan trọng khi làm việc với server thật, nơi một lệnh chạy thành công chưa chắc tạo ra kết quả nghiệp vụ đúng.
Góc nhìn production. Build wheel, khóa hash và scan dependency. Với môi trường Data trên Ubuntu, tiêu chí hoàn thành gồm khả năng chạy lại, log đủ để điều tra, quyền tối thiểu, cấu hình có phiên bản và bằng chứng kiểm thử. Một thao tác thủ công chỉ được chấp nhận khi có lý do, người phê duyệt và kế hoạch tự động hóa sau đó.
3. Khóa Python dependency
latest làm build hôm nay khác ngày mai. Trong bối cảnh một server lab cần chạy ứng dụng Python, PostgreSQL và container, bước này không chỉ nhằm ghi nhớ câu lệnh mà còn giúp hiểu trạng thái của hệ thống trước khi thay đổi. Mọi thao tác đều cần có đầu vào, kết quả mong đợi và cách quay lại trạng thái an toàn nếu xảy ra lỗi.
Thực hành. Cài package trong venv rồi freeze file lock cơ bản. Chạy lệnh bằng tài khoản không có quyền root, quan sát mã thoát với echo $?, rồi lưu kết quả vào thư mục evidence/3. Không sao chép lệnh có sudo trước khi hiểu chính xác file, service hoặc quyền sẽ bị thay đổi.
source ~/venvs/etl/bin/activate
pip install psycopg[binary] pandas
pip freeze | tee config/requirements.lock
Kết quả cần thấy. Lock ghi phiên bản chính xác. Nếu đầu ra khác dự kiến, cần đọc thông báo lỗi từ trái sang phải, xác nhận đường dẫn tuyệt đối, quyền truy cập, biến môi trường và trạng thái tiến trình. Đây là thói quen quan trọng khi làm việc với server thật, nơi một lệnh chạy thành công chưa chắc tạo ra kết quả nghiệp vụ đúng.
Góc nhìn production. Dùng công cụ lock có hash và private index khi cần. Với môi trường Data trên Ubuntu, tiêu chí hoàn thành gồm khả năng chạy lại, log đủ để điều tra, quyền tối thiểu, cấu hình có phiên bản và bằng chứng kiểm thử. Một thao tác thủ công chỉ được chấp nhận khi có lý do, người phê duyệt và kế hoạch tự động hóa sau đó.
4. Cài PostgreSQL
Package cần service, data directory và lifecycle riêng. Trong bối cảnh một server lab cần chạy ứng dụng Python, PostgreSQL và container, bước này không chỉ nhằm ghi nhớ câu lệnh mà còn giúp hiểu trạng thái của hệ thống trước khi thay đổi. Mọi thao tác đều cần có đầu vào, kết quả mong đợi và cách quay lại trạng thái an toàn nếu xảy ra lỗi.
Thực hành. Cài server, kiểm tra version, unit và cluster. Chạy lệnh bằng tài khoản không có quyền root, quan sát mã thoát với echo $?, rồi lưu kết quả vào thư mục evidence/4. Không sao chép lệnh có sudo trước khi hiểu chính xác file, service hoặc quyền sẽ bị thay đổi.
sudo apt install -y postgresql
psql --version
systemctl status postgresql --no-pager
pg_lsclusters
Kết quả cần thấy. Cluster online và chỉ listen theo cấu hình lab. Nếu đầu ra khác dự kiến, cần đọc thông báo lỗi từ trái sang phải, xác nhận đường dẫn tuyệt đối, quyền truy cập, biến môi trường và trạng thái tiến trình. Đây là thói quen quan trọng khi làm việc với server thật, nơi một lệnh chạy thành công chưa chắc tạo ra kết quả nghiệp vụ đúng.
Góc nhìn production. Major upgrade được rehearsal bằng replica hoặc backup restore. Với môi trường Data trên Ubuntu, tiêu chí hoàn thành gồm khả năng chạy lại, log đủ để điều tra, quyền tối thiểu, cấu hình có phiên bản và bằng chứng kiểm thử. Một thao tác thủ công chỉ được chấp nhận khi có lý do, người phê duyệt và kế hoạch tự động hóa sau đó.
5. Role và database tối thiểu
Ứng dụng không dùng postgres superuser. Trong bối cảnh một server lab cần chạy ứng dụng Python, PostgreSQL và container, bước này không chỉ nhằm ghi nhớ câu lệnh mà còn giúp hiểu trạng thái của hệ thống trước khi thay đổi. Mọi thao tác đều cần có đầu vào, kết quả mong đợi và cách quay lại trạng thái an toàn nếu xảy ra lỗi.
Thực hành. Tạo database, login role và chỉ grant cần thiết. Chạy lệnh bằng tài khoản không có quyền root, quan sát mã thoát với echo $?, rồi lưu kết quả vào thư mục evidence/5. Không sao chép lệnh có sudo trước khi hiểu chính xác file, service hoặc quyền sẽ bị thay đổi.
sudo -u postgres psql -c "CREATE ROLE etl_app LOGIN PASSWORD 'change-in-lab';"
sudo -u postgres createdb -O etl_app sales_lab
Kết quả cần thấy. Role sở hữu database lab nhưng không là superuser. Nếu đầu ra khác dự kiến, cần đọc thông báo lỗi từ trái sang phải, xác nhận đường dẫn tuyệt đối, quyền truy cập, biến môi trường và trạng thái tiến trình. Đây là thói quen quan trọng khi làm việc với server thật, nơi một lệnh chạy thành công chưa chắc tạo ra kết quả nghiệp vụ đúng.
Góc nhìn production. Password ví dụ phải thay bằng secret injection, không lưu lịch sử shell. Với môi trường Data trên Ubuntu, tiêu chí hoàn thành gồm khả năng chạy lại, log đủ để điều tra, quyền tối thiểu, cấu hình có phiên bản và bằng chứng kiểm thử. Một thao tác thủ công chỉ được chấp nhận khi có lý do, người phê duyệt và kế hoạch tự động hóa sau đó.
6. Schema và migration
DDL thủ công khó tái lập và rollback. Trong bối cảnh một server lab cần chạy ứng dụng Python, PostgreSQL và container, bước này không chỉ nhằm ghi nhớ câu lệnh mà còn giúp hiểu trạng thái của hệ thống trước khi thay đổi. Mọi thao tác đều cần có đầu vào, kết quả mong đợi và cách quay lại trạng thái an toàn nếu xảy ra lỗi.
Thực hành. Lưu migration SQL có transaction và bảng version. Chạy lệnh bằng tài khoản không có quyền root, quan sát mã thoát với echo $?, rồi lưu kết quả vào thư mục evidence/6. Không sao chép lệnh có sudo trước khi hiểu chính xác file, service hoặc quyền sẽ bị thay đổi.
psql "$DATABASE_URL" -v ON_ERROR_STOP=1 -f src/001_create_sales.sqlKết quả cần thấy. Schema được tạo một lần và rerun có hành vi xác định. Nếu đầu ra khác dự kiến, cần đọc thông báo lỗi từ trái sang phải, xác nhận đường dẫn tuyệt đối, quyền truy cập, biến môi trường và trạng thái tiến trình. Đây là thói quen quan trọng khi làm việc với server thật, nơi một lệnh chạy thành công chưa chắc tạo ra kết quả nghiệp vụ đúng.
Góc nhìn production. Dùng migration tool, review lock và backward compatibility. Với môi trường Data trên Ubuntu, tiêu chí hoàn thành gồm khả năng chạy lại, log đủ để điều tra, quyền tối thiểu, cấu hình có phiên bản và bằng chứng kiểm thử. Một thao tác thủ công chỉ được chấp nhận khi có lý do, người phê duyệt và kế hoạch tự động hóa sau đó.
7. Cài Docker từ nguồn tin cậy
Package và signing key phải có nguồn kiểm chứng. Trong bối cảnh một server lab cần chạy ứng dụng Python, PostgreSQL và container, bước này không chỉ nhằm ghi nhớ câu lệnh mà còn giúp hiểu trạng thái của hệ thống trước khi thay đổi. Mọi thao tác đều cần có đầu vào, kết quả mong đợi và cách quay lại trạng thái an toàn nếu xảy ra lỗi.
Thực hành. Ưu tiên hướng dẫn repository chính thức, xác nhận version và service. Chạy lệnh bằng tài khoản không có quyền root, quan sát mã thoát với echo $?, rồi lưu kết quả vào thư mục evidence/7. Không sao chép lệnh có sudo trước khi hiểu chính xác file, service hoặc quyền sẽ bị thay đổi.
docker version
systemctl status docker --no-pager
docker info | head -30
Kết quả cần thấy. Client server tương thích và daemon hoạt động. Nếu đầu ra khác dự kiến, cần đọc thông báo lỗi từ trái sang phải, xác nhận đường dẫn tuyệt đối, quyền truy cập, biến môi trường và trạng thái tiến trình. Đây là thói quen quan trọng khi làm việc với server thật, nơi một lệnh chạy thành công chưa chắc tạo ra kết quả nghiệp vụ đúng.
Góc nhìn production. Không cấp docker group tùy tiện vì gần tương đương root. Với môi trường Data trên Ubuntu, tiêu chí hoàn thành gồm khả năng chạy lại, log đủ để điều tra, quyền tối thiểu, cấu hình có phiên bản và bằng chứng kiểm thử. Một thao tác thủ công chỉ được chấp nhận khi có lý do, người phê duyệt và kế hoạch tự động hóa sau đó.
8. Container networking
Publish 0.0.0.0 có thể mở service ra ngoài. Trong bối cảnh một server lab cần chạy ứng dụng Python, PostgreSQL và container, bước này không chỉ nhằm ghi nhớ câu lệnh mà còn giúp hiểu trạng thái của hệ thống trước khi thay đổi. Mọi thao tác đều cần có đầu vào, kết quả mong đợi và cách quay lại trạng thái an toàn nếu xảy ra lỗi.
Thực hành. Tạo network riêng và bind Adminer vào localhost. Chạy lệnh bằng tài khoản không có quyền root, quan sát mã thoát với echo $?, rồi lưu kết quả vào thư mục evidence/8. Không sao chép lệnh có sudo trước khi hiểu chính xác file, service hoặc quyền sẽ bị thay đổi.
docker network create data-lab
docker run -d --name adminer --network data-lab -p 127.0.0.1:8080:8080 adminer
Kết quả cần thấy. Port chỉ listen 127.0.0.1 và container chạy. Nếu đầu ra khác dự kiến, cần đọc thông báo lỗi từ trái sang phải, xác nhận đường dẫn tuyệt đối, quyền truy cập, biến môi trường và trạng thái tiến trình. Đây là thói quen quan trọng khi làm việc với server thật, nơi một lệnh chạy thành công chưa chắc tạo ra kết quả nghiệp vụ đúng.
Góc nhìn production. Dùng reverse proxy, auth và network policy nếu cần truy cập. Với môi trường Data trên Ubuntu, tiêu chí hoàn thành gồm khả năng chạy lại, log đủ để điều tra, quyền tối thiểu, cấu hình có phiên bản và bằng chứng kiểm thử. Một thao tác thủ công chỉ được chấp nhận khi có lý do, người phê duyệt và kế hoạch tự động hóa sau đó.
9. Volume và persistence
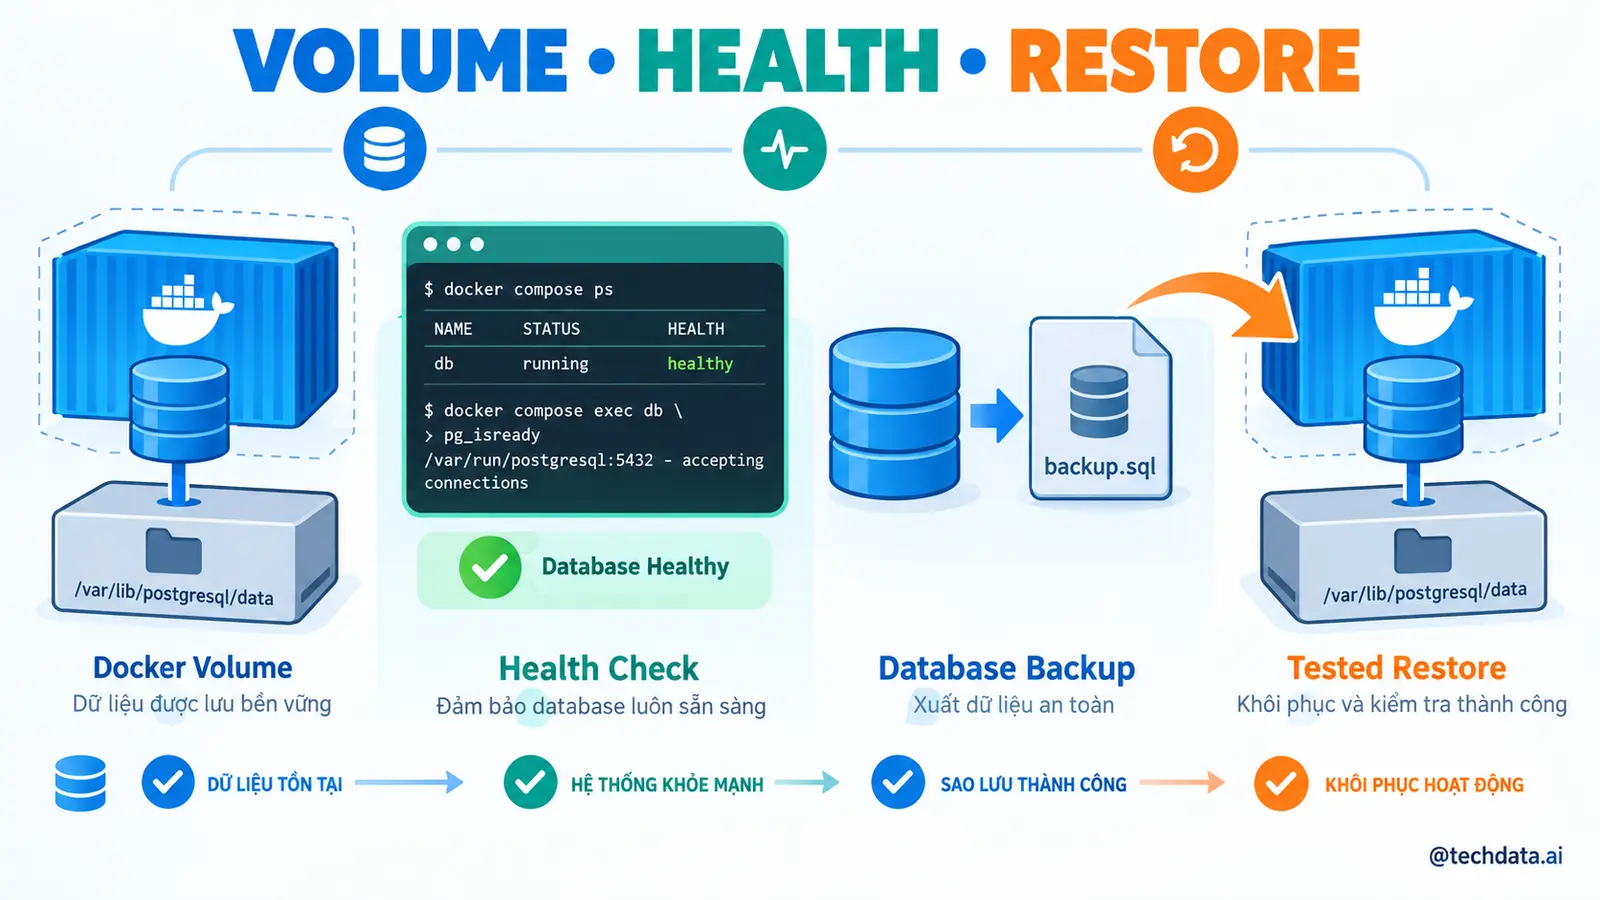
Xóa container không được làm mất dữ liệu cần giữ. Trong bối cảnh một server lab cần chạy ứng dụng Python, PostgreSQL và container, bước này không chỉ nhằm ghi nhớ câu lệnh mà còn giúp hiểu trạng thái của hệ thống trước khi thay đổi. Mọi thao tác đều cần có đầu vào, kết quả mong đợi và cách quay lại trạng thái an toàn nếu xảy ra lỗi.
Thực hành. Khảo sát mount, tạo volume lab và ghi file test. Chạy lệnh bằng tài khoản không có quyền root, quan sát mã thoát với echo $?, rồi lưu kết quả vào thư mục evidence/9. Không sao chép lệnh có sudo trước khi hiểu chính xác file, service hoặc quyền sẽ bị thay đổi.
docker volume create data-lab-volume
docker volume inspect data-lab-volume
docker run --rm -v data-lab-volume:/data alpine sh -c "date -Is > /data/test"
Kết quả cần thấy. File vẫn tồn tại khi container tạm bị xóa. Nếu đầu ra khác dự kiến, cần đọc thông báo lỗi từ trái sang phải, xác nhận đường dẫn tuyệt đối, quyền truy cập, biến môi trường và trạng thái tiến trình. Đây là thói quen quan trọng khi làm việc với server thật, nơi một lệnh chạy thành công chưa chắc tạo ra kết quả nghiệp vụ đúng.
Góc nhìn production. Volume nằm trong backup policy và có restore test. Với môi trường Data trên Ubuntu, tiêu chí hoàn thành gồm khả năng chạy lại, log đủ để điều tra, quyền tối thiểu, cấu hình có phiên bản và bằng chứng kiểm thử. Một thao tác thủ công chỉ được chấp nhận khi có lý do, người phê duyệt và kế hoạch tự động hóa sau đó.
10. Health backup và restore
Running không đồng nghĩa ứng dụng sẵn sàng. Trong bối cảnh một server lab cần chạy ứng dụng Python, PostgreSQL và container, bước này không chỉ nhằm ghi nhớ câu lệnh mà còn giúp hiểu trạng thái của hệ thống trước khi thay đổi. Mọi thao tác đều cần có đầu vào, kết quả mong đợi và cách quay lại trạng thái an toàn nếu xảy ra lỗi.
Thực hành. Kiểm tra SQL health, dump database và restore sang database kiểm thử. Chạy lệnh bằng tài khoản không có quyền root, quan sát mã thoát với echo $?, rồi lưu kết quả vào thư mục evidence/10. Không sao chép lệnh có sudo trước khi hiểu chính xác file, service hoặc quyền sẽ bị thay đổi.
pg_isready
pg_dump "$DATABASE_URL" -Fc -f evidence/sales.dump
createdb sales_restore
pg_restore -d sales_restore evidence/sales.dump
Kết quả cần thấy. Health trả accepting connections và restore không lỗi. Nếu đầu ra khác dự kiến, cần đọc thông báo lỗi từ trái sang phải, xác nhận đường dẫn tuyệt đối, quyền truy cập, biến môi trường và trạng thái tiến trình. Đây là thói quen quan trọng khi làm việc với server thật, nơi một lệnh chạy thành công chưa chắc tạo ra kết quả nghiệp vụ đúng.
Góc nhìn production. Tự động kiểm tra restore, RPO RTO và mã hóa backup. Với môi trường Data trên Ubuntu, tiêu chí hoàn thành gồm khả năng chạy lại, log đủ để điều tra, quyền tối thiểu, cấu hình có phiên bản và bằng chứng kiểm thử. Một thao tác thủ công chỉ được chấp nhận khi có lý do, người phê duyệt và kế hoạch tự động hóa sau đó.
Kiểm thử cuối bài
Kiểm thử gồm bốn lớp. Lớp chức năng xác nhận ETL kết nối bằng role riêng, bảng đúng số dòng, container healthy và restore database thành công. Lớp dữ liệu đối chiếu số file, kích thước, checksum hoặc số bản ghi trước và sau. Lớp vận hành kiểm tra retry, log, thời gian chạy và mức sử dụng tài nguyên. Lớp bảo mật xác nhận service không chạy bằng root nếu không cần thiết và file nhạy cảm không mở quyền cho group hoặc other.
set -euo pipefail
test -d ~/linux-lab/logs
test -s ~/linux-lab/evidence/session.txt
find ~/linux-lab -type f -perm -0002 -print | tee evidence/world_writable.txt
df -h | tee evidence/disk_after.txt
free -h | tee evidence/memory_after.txt
Một bài lab chỉ đạt khi lệnh có thể chạy lại mà không tạo trạng thái hỏng, lỗi trả mã thoát khác 0, log có timestamp và người khác làm theo README có thể tái tạo kết quả. Nếu kiểm thử chỉ dựa trên việc “màn hình không báo lỗi”, sản phẩm chưa đủ tiêu chuẩn production.
Những lỗi thường gặp và cách xử lý
Lỗi gồm curl pipe shell không kiểm chứng, pip global, database dùng superuser, port Docker mở public, volume không backup và trộn package repository không tương thích. Cách xử lý có hệ thống là tái hiện lỗi bằng đầu vào nhỏ, thu thập trạng thái bằng lệnh chỉ đọc, xác định lớp gây lỗi rồi mới thay đổi. Không sửa nhiều cấu hình cùng lúc vì sẽ mất khả năng xác định thay đổi nào thực sự giải quyết vấn đề.
Khi cần trợ giúp, cung cấp phiên bản hệ điều hành, câu lệnh đầy đủ đã che dữ liệu nhạy cảm, output, mã thoát, quyền của file liên quan và log trong đúng khoảng thời gian xảy ra lỗi. Mô tả tốt giúp rút ngắn thời gian điều tra và tránh các lời khuyên nguy hiểm như mở quyền 777 hoặc tắt firewall.
Đưa kỹ năng vào môi trường production
Dùng repository chính thức, pin major version, artifact registry, vulnerability scan, secret manager và migration pipeline. Database backup phải restore được, không chỉ tạo file thành công.
Trước mỗi thay đổi, cần có ticket, phạm vi ảnh hưởng, cửa sổ triển khai, backup, tiêu chí thành công, tiêu chí rollback và người chịu trách nhiệm. Sau thay đổi, lưu evidence, cập nhật runbook và theo dõi ít nhất một chu kỳ workload. Linux ổn định không đến từ một câu lệnh thần kỳ mà từ quy trình có thể kiểm chứng.
Bài tập mở rộng
- Viết một script chỉ đọc để thu thập trạng thái liên quan đến chủ đề và xuất báo cáo có timestamp.
- Tạo một lỗi có kiểm soát trong máy ảo, ghi triệu chứng, giả thuyết, bằng chứng và cách khôi phục.
- Chuyển ba thao tác thủ công thành script có
set -euo pipefailvà kiểm tra đầu vào. - Viết runbook một trang để người khác thực hiện mà không cần hỏi lại tác giả.
- Đánh giá thay đổi cần thiết nếu workload tăng gấp 100 lần.
Tài liệu tham khảo
- Ubuntu Server Documentation.
- GNU Coreutils và Bash Reference Manual.
- Linux man-pages project.
- systemd và OpenSSH documentation, sử dụng theo nội dung từng bài.
Kết luận
Data stack đáng tin cậy đến từ ranh giới rõ giữa OS package, Python dependency, database state và container image.
TechData.AI - Leading the Future.
Tham khảo các khoá học theo link: https://techdata.ai/techdata-ai-course/
Hoàng Minh.